Cybersécurité
et assistance numérique
Cybersécurité
et assistance numérique
Windows · Linux · Mac · Analyse et sécurisation
Vous pensez que votre PC a été piraté ? Alerte antivirus, logiciel inconnu, prise en main à distance ou accès suspects : Delta Zero examine votre ordinateur, vous explique les constats et définit avec vous les mesures de nettoyage ou de remise en état adaptées.
Premier échange gratuit et sans engagement
Intervention à distance selon l’état de l’appareil
Périmètre et tarif précisés avant intervention
Reconnaître les situations à examiner
Une lenteur ou un plantage ne suffit pas à établir une intrusion. Les signes observés, leur chronologie et les éléments techniques disponibles doivent être rapprochés.
01 / PRISE EN MAIN
Vous avez autorisé une connexion après un appel ou une alerte, ou un logiciel de contrôle à distance reste installé.
02 / DÉTECTIONS
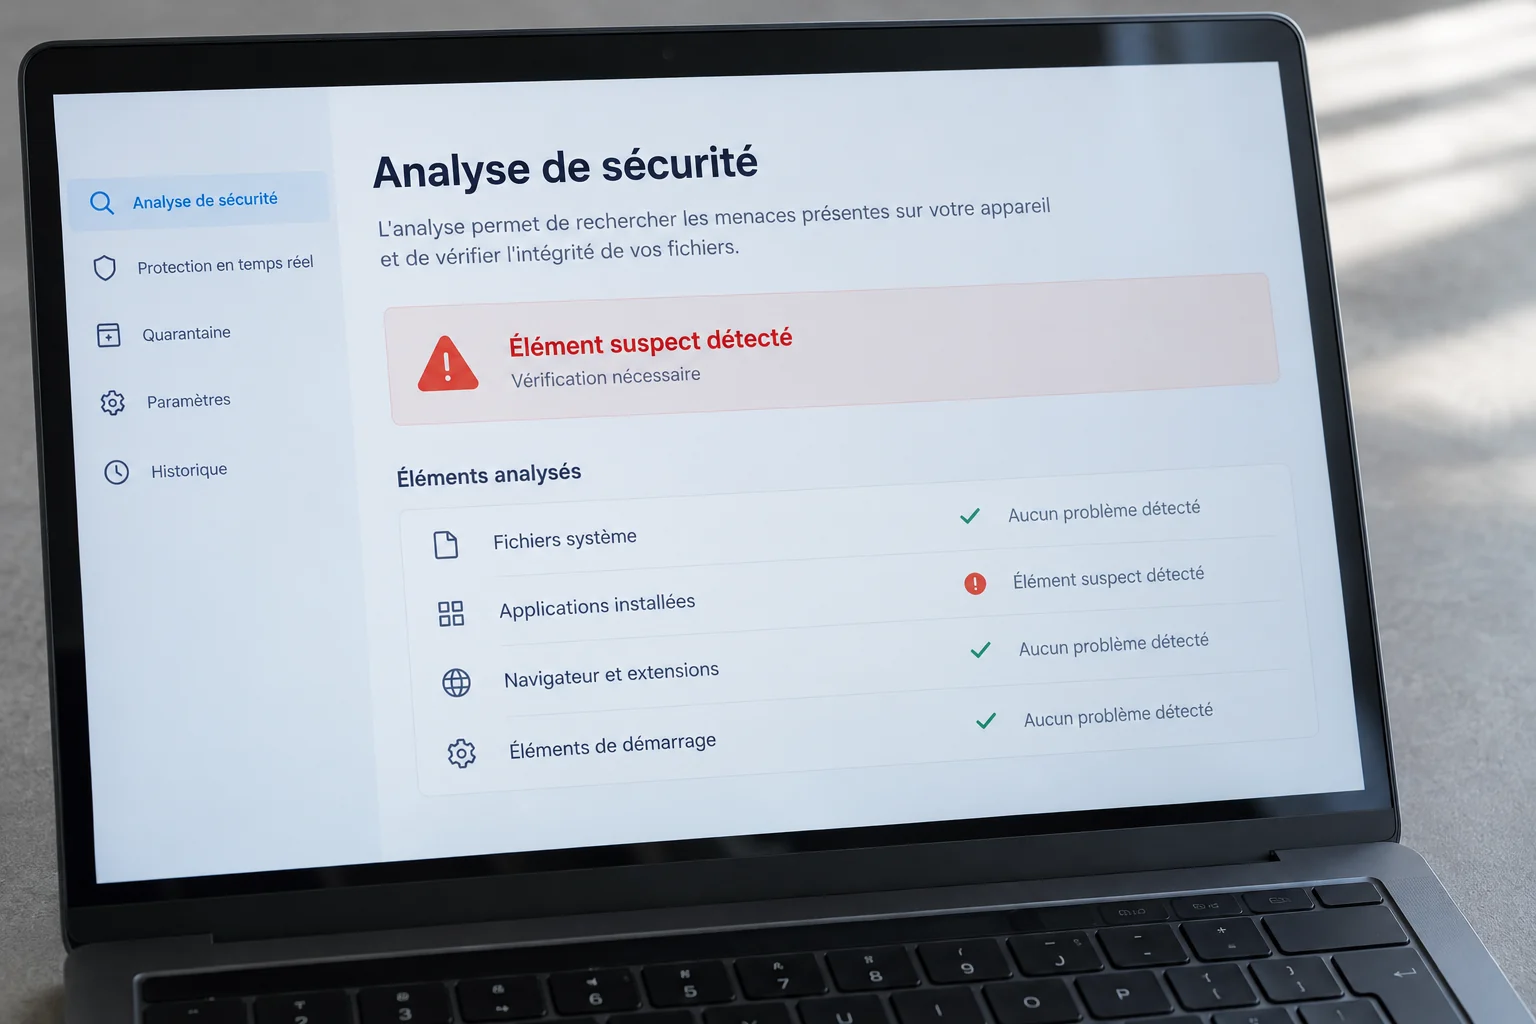
Une alerte revient, une protection semble désactivée ou des éléments suspects ont été détectés : conserver le nom et le résultat du contrôle.
03 / LOGICIELS
Application inconnue, installation récente ou modification du navigateur : déterminer leur provenance et leur rôle.
04 / COMPTES
Messages envoyés à votre insu ou nouvelles connexions : la messagerie, les sessions et les appareils peuvent devoir être examinés ensemble.
05 / NAVIGATION
Une page annonçant un virus peut être une fausse alerte de navigateur. Il faut distinguer son affichage d’une infection de l’ordinateur.
06 / FICHIERS
Renommage, chiffrement ou demande de rançon : préciser les équipements concernés et les possibilités de prise en charge.
Les premières mesures
Commencez par limiter un accès suspect encore actif et préserver les informations utiles. Les premières actions dépendent de ce qui se produit réellement.
En entreprise, un poste peut être lié à une messagerie, un serveur ou des sauvegardes partagées. Précisez ce contexte dès le premier échange.
01 / ACCÈS SUSPECT EN COURS
Si une prise en main non autorisée est en cours, coupez le Wi-Fi et débranchez le câble réseau. Utilisez un autre appareil de confiance pour demander de l’aide.
02 / ALERTES ET CHRONOLOGIE
Notez les dates, messages, noms de logiciels et actions déjà réalisées. Évitez une réinitialisation ou un nettoyage improvisé avant d’avoir défini les vérifications nécessaires.
03 / COMPTES ET PAIEMENTS
Pour sécuriser des accès sensibles, privilégiez un autre appareil fiable. Si un paiement ou des coordonnées bancaires sont concernés, contactez votre banque par son canal habituel.
Faire vérifier un ordinateur suspect
L’analyse porte sur les faits observés et les éléments accessibles sur le PC Windows/Linux ou le Mac. Les contrôles sont choisis selon le système, son état et les accès disponibles.
Un compte compromis peut nécessiter des actions distinctes du nettoyage de l’ordinateur.
01
Applications installées, outils de prise en main, autorisations et paramètres susceptibles de permettre un accès.
02
Éléments exécutés automatiquement, tâches ou services pertinents, selon le système et les anomalies constatées.
03
Extensions, réglages, notifications, état des protections et résultats d’analyse utiles à l’examen.
04
Examiner les informations disponibles pour préciser les activités observables et ce qu’elles permettent de conclure. Tous les accès ou fichiers consultés ne sont pas nécessairement traçables.
05
Identifier les accès utilisés sur l’appareil, les sessions à vérifier et les comptes à sécuriser depuis un environnement de confiance.
Nettoyage et remise en état
Le choix dépend de la compromission constatée, de l’état de l’ordinateur et du niveau de confiance que les vérifications permettent de rétablir.
01 / NETTOYAGE ET CORRECTIONS
Supprimer ou neutraliser les éléments malveillants repérés, corriger les paramètres concernés et vérifier le comportement après intervention.
Le périmètre ne se limite pas au fichier signalé par un antivirus. Les accès et les mécanismes qui peuvent réintroduire le problème sont aussi à examiner.
02 / RÉINSTALLATION À ÉTUDIER
Une réinstallation peut être recommandée si l’intégrité du système est trop incertaine ou si la remise en état par nettoyage n’est pas adaptée.
Les données à préserver, les sauvegardes, les logiciels et les conditions de réinstallation sont examinés avant l’opération. Les comptes exposés doivent être sécurisés séparément.
Les actions proposées et leurs limites sont expliquées avant leur réalisation. Aucun examen ne permet de garantir l’absence absolue de toute compromission.
Le déroulement de l’intervention
Vous décrivez les symptômes et ce qui a déjà été tenté. Nous précisons ensuite les possibilités de vérification, les conditions et le tarif.
01
Appareil, système, alertes et chronologie : réunir les premiers éléments utiles, sans vous demander de poser le diagnostic.
02
Réaliser les contrôles convenus. Une connexion à distance est envisagée si l’état de l’appareil et la situation le permettent.
03
Appliquer les mesures retenues avec votre accord : nettoyage, configuration, sécurisation ou préparation d’une réinstallation.
04
Expliquer les constats, les actions réalisées, les points non vérifiés et les prochaines mesures utiles.
Un compte rendu écrit peut être prévu selon la mission. Son contenu et son niveau de détail sont définis avant intervention.
Questions fréquentes
Non. Une lenteur peut avoir de nombreuses causes : logiciel, stockage, mise à jour ou matériel. Les autres signes et les vérifications techniques permettent de préciser ce qui se passe.
Un antivirus apporte des détections utiles, mais son résultat ne répond pas à toutes les questions sur les accès, les configurations ou les comptes liés. L’examen peut devoir couvrir d’autres éléments selon la situation.
La mission peut prévoir le nettoyage des éléments identifiés et les corrections adaptées. Selon la nature de la compromission et l’état du système, une réinstallation peut être préférable. Les possibilités sont précisées après avoir examiné la situation.
Oui, selon le système, sa version, l’état de l’appareil et les accès disponibles. Les contrôles et les moyens d’intervention diffèrent entre Windows et macOS.
De nombreuses opérations peuvent être réalisées à distance avec votre accord. Une infection active, l’absence de connexion fiable ou certains problèmes techniques peuvent nécessiter une autre organisation. Les modalités sont définies au premier échange.
Il est préférable de préciser d’abord les vérifications nécessaires. Une réinitialisation peut modifier ou supprimer des traces utiles. Si vous avez déjà réinstallé le système, indiquez quand et comment l’opération a été réalisée.
Les éléments disponibles peuvent permettre d’identifier certains accès ou risques d’exposition. Ils ne permettent pas toujours d’établir quels fichiers ont été copiés ou quels identifiants ont été récupérés. Les limites et les mesures de sécurisation recommandées sont expliquées.
Le premier échange est gratuit et sans engagement. Le tarif dépend du périmètre, des vérifications et des opérations nécessaires. Il est précisé avant intervention ; le nettoyage, la sécurisation des comptes et une éventuelle réinstallation peuvent correspondre à des travaux différents.
Votre ordinateur
PC Windows/Linux, Mac, messages affichés, logiciel installé, accès à distance et actions déjà réalisées : quelques faits précis suffisent pour commencer.
N’envoyez aucun mot de passe ni code de connexion dans votre demande.